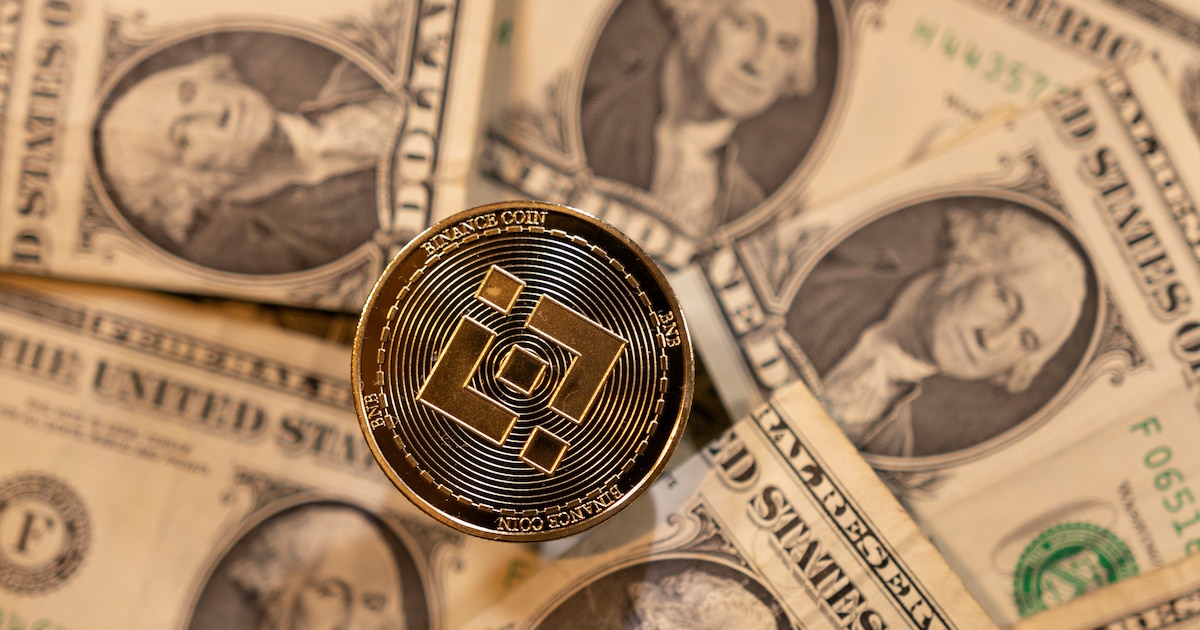
Binance, la plataforma de compraventa de criptomonedas más relevante a nivel internacional, sufrió una vulneración informática que afectó cerca de 6.300 millones de dólares, un hecho calificado por la propia compañía como la sustracción de activos digitales más grande registrada hasta la fecha. Frente a lo sucedido, la cofundadora del exchange, Yi He, garantizó que la firma asumirá “todas las pérdidas derivadas del hackeo”.
Mediante un trabajo conjunto con otras entidades de la industria, la empresa consiguió identificar y bloquear aproximadamente 3.000 millones de dólares pertenecientes a los fondos comprometidos. Sin embargo, todavía no se brindó información oficial sobre el destino de los 3.300 millones de dólares restantes.
La gravedad del episodio reactivó la discusión en torno a la seguridad y la custodia del capital en el entorno de las finanzas digitales. Desde la irrupción de bitcoin en 2008, diferentes ataques de gran escala han obligado a los inversores a reexaminar los riesgos asociados al almacenamiento de estos instrumentos.
Entre los antecedentes más inmediatos resalta el caso de Bybit en febrero de 2025, donde se sustrajeron cerca de 1.500 millones de dólares en ether desde una billetera fría, demostrando que este método desconectado de la red no es inmune si los procesos de autorización fallan. De igual forma, Bitget detectó el mes pasado extracciones indebidas tras la intrusión a su infraestructura técnica; según precisó su directora ejecutiva, Gracy Chen, los ciberdelincuentes manipularon datos operativos para desviar 387,5 millones de dólares, monto que corrigió una estimación preliminar de 351,6 millones.
Las conexiones y protocolos descentralizados también han estado en la mira de los atacantes en años previos. En marzo de 2022, la red Ronin, utilizada por el juego Axie Infinity, perdió alrededor de 540 millones de dólares mediante el desvío de 173.600 ether y 25,5 millones de USD Coin. Por su parte, Poly Network vio vulnerado su sistema intercadenas en agosto de 2021 con un saldo de 610 millones de dólares, aunque el responsable restituyó casi la totalidad del dinero poco tiempo después.
A comienzos de 2022, el protocolo Wormhole fue víctima de una maniobra que generó 120.000 tokens equivalentes a ether sin respaldo, lo que ocasionó un quebranto estimado en 320 millones de dólares que fue absorbido por Jump Crypto. A nivel histórico, el sector ya había sufrido impactos determinantes como el de Coincheck en Japón durante enero de 2018, con el robo de 530 millones de dólares en tokens NEM desde una billetera conectada, y la recordada caída de Mt. Gox en 2014, cuyo colapso tras perder cerca de 500 millones de dólares dejó sin fondos a 24.000 usuarios en los primeros años del mercado.